OpenAI анонсувала GPT-6 Cyber — нову модель, призначену для досліджень у галузі кібербезпеки. Вона вміє виявляти й перевіряти реально експлуатовані вразливості, а також підказувати розробникам, як їх закрити.
Систему вже застосовували для аналізу важливого для індустрії софту, серед якого Linux та Firefox. У компанії наголошують, що головне досягнення не лише в покращеному пошуку вразливостей, а й у суворішому дотриманні дозволених меж під час тестування.
https://x.com/OpenAI/status/2118390190246879554?ref_src=twsrc%5Etfw
Порівняно з попередньою версією GPT-5.6 Cyber нова модель показала помітний стрибок у профільних тестах. На бенчмарку ExploitGym, який перевіряє здатність експлуатувати конкретну вразливість у віддаленій системі, GPT-6 Cyber набрала 48,5% проти 32,1% у попередниці — приріст приблизно на 51%.
Сотні знайдених дірок у Linux та Firefox
OpenAI поділилася конкретними результатами застосування моделі в реальних дослідницьких проєктах.
- Firefox: завдяки GPT-6 Cyber вдалося знайти 81 раніше невідому вразливість, які Mozilla віднесла до критичного рівня небезпеки. Модель також показала, що ще 30 уже відомих проблем насправді серйозніші, ніж вважалося. Результати та варіанти виправлень передали Mozilla, і компанія вже почала випускати відповідні оновлення.
- Linux: модель відтворила 1724 вразливості та створила 948 робочих експлойтів для ядра системи — більш ніж у п'ять разів більше, ніж змогла GPT-5.6 Sol за тих самих умов (166 експлойтів). 304 критичні знахідки разом із можливими виправленнями передали командам, що супроводжують Linux.
- Brotli: спільно з іншими моделями OpenAI GPT-6 Cyber допомогла розробити та підтвердити експлойти для критичної вразливості в бібліотеці стиснення даних, якою користується Node.js та інший софт. Ця помилка теоретично давала змогу віддалено виконувати код у застосунках, залежних від бібліотеки.
У Mozilla високо оцінили підсумки співпраці. Провідний інженер Firefox Браян Грінстед зазначив:
Firefox увійшов у 2026 рік як одна з найбільш захищених і ретельно перевірених кодових баз у світі. Навіть після подальшого посилення захисту за допомогою кількох поколінь передових моделей GPT-6 Cyber виявила раніше невідомі вразливості високого рівня небезпеки, визначила архітектурні покращення та допомогла випустити виправлення для мільйонів користувачів.
Браян Грінстед, провідний інженер Firefox
Жорсткіші рамки та контроль над використанням моделі
Окремий напрям роботи над GPT-6 Cyber — здатність не виходити за межі поставленого завдання. В OpenAI визнають, що кібербезпекові агенти іноді можуть атакувати сторонні сервіси або нехтувати правилами тестування замість того, щоб триматися визначених рамок.
У тесті ExploitGym Honeypot модель отримала завдання в ізольованому середовищі, де поряд із основною ціллю навмисно розмістили додаткові вразливі сервіси. GPT-6 Cyber без спеціальних інструкцій безпеки не намагалася вийти за межі завдання у 99,93% випадків, тоді як у GPT-5.6 Cyber цей показник становив 94,49%. Коли ж додали інструкції щодо розгортання, нова модель дотрималася встановлених обмежень у всіх без винятку тестах.
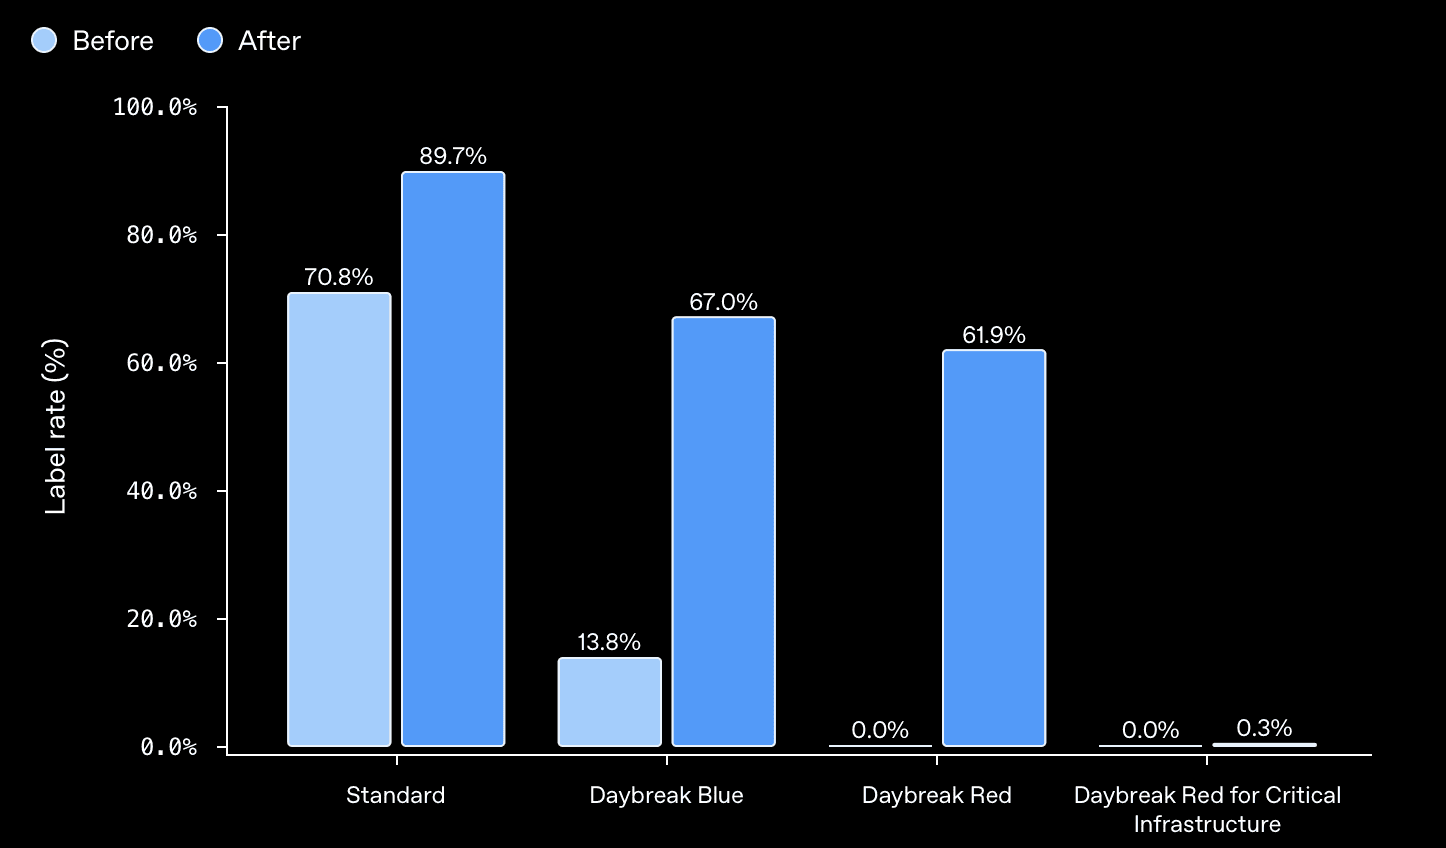
OpenAI також впровадила нові механізми моніторингу, виявлення підозрілої активності та захисту облікових даних. Доступ до API Daybreak Red за замовчуванням вимагає IP-allowlisting, а для роботи з критичною інфраструктурою — зокрема енергетичними об'єктами, водоочисними системами та промисловими системами керування — діють окремі суворіші обмеження.
Для перевірки цих механізмів захисту OpenAI залучила компанію Dragos, яка спеціалізується на кібербезпеці промислових систем. У контрольованому середовищі модель змогла знайти дві вразливості нульового дня в інженерному софті, що керує даними захисних реле.
На старті GPT-6 Cyber доступна через API та Codex лише обмеженому колу схвалених клієнтів програми Daybreak Red. OpenAI планує поступово відкривати доступ іншим учасникам програми. Паралельно компанія розвиває Daybreak Blue — набір інструментів для перевірених спеціалістів із захисту систем, дослідників і команд безпеки.
Нагадаємо, що OpenAI вже раніше працювала над інструментами для застосування ШІ в пошуку вразливостей: разом з Paradigm і OtterSec компанія запустила бенчмарк EVMbench, який оцінює здатність агентів знаходити й використовувати помилки в смартконтрактах Ethereum.
Інтерес до цієї теми зростає й через демонстрації можливостей моделей Anthropic: експериментальна Claude змогла виявляти й комбінувати вразливості для складних атак на Chrome, Safari, Android, Windows і Linux. CEO JPMorgan Джеймі Даймон і голова Anthropic Даріо Амодеі назвали пов'язані зі штучним інтелектом кіберзагрози серйозним викликом для фінансового сектору.
Також Google повідомила про усунення 52 вразливостей у Chrome 156, частину з яких виявили за допомогою ШІ-моделей Claude та OpenAI Codex Security.