Упродовж двох тижнів українські дрони влучили у п'ять дата-центрів у Росії — три належали Яндексу, по одному Сберу і VK, а у відповідь росіяни б'ють по київських ЦОДах. ITC.ua розпитало Андрія Коваленка, який раніше очолював Центр протидії дезінформації, а зараз служить офіцером Сил оборони і займається когнітивною війною, чи здатні такі удари справді паралізувати роботу російських ботів і куди бити далі.
Хроніка жовтневого протистояння дата-центрів
Першими бити по дата-центрах почали росіяни: з кінця вересня вони цілеспрямовано атакують українські ЦОДи, називаючи це «примусовим цифровим детоксом». 8 жовтня Україна відповіла, і Володимир Зеленський охарактеризував цю відповідь як «дзеркальну».
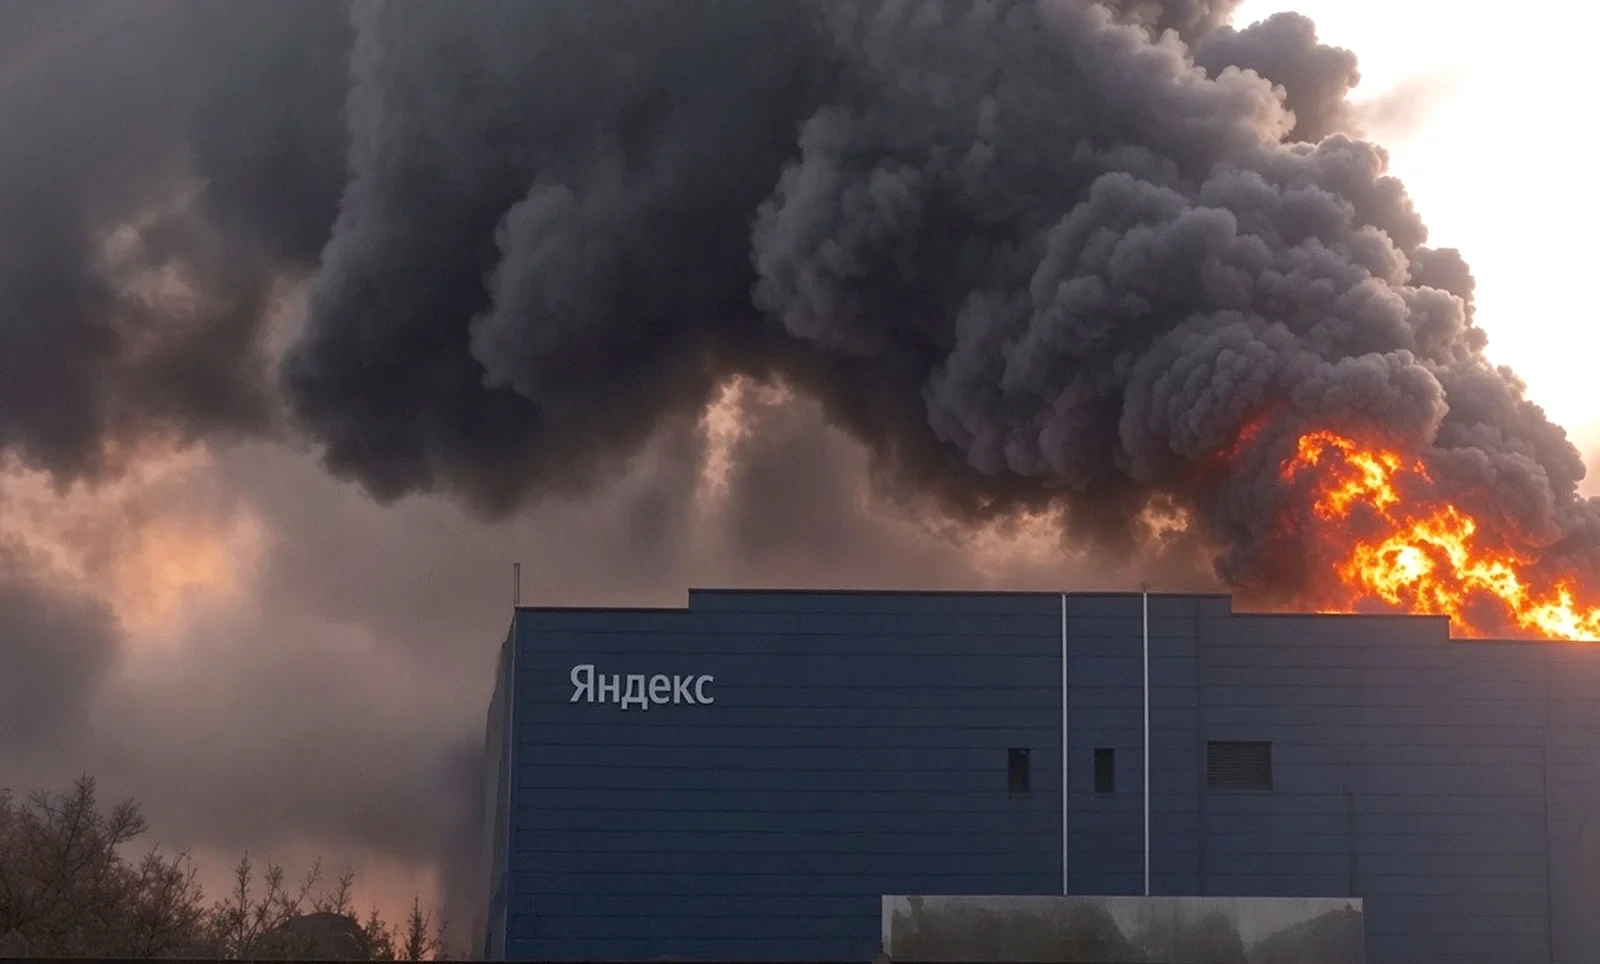
- Ніч проти 8 жовтня, Сасово (Рязанська область): дрони влучили в дата-центр Яндекса, де розташовувалися два з трьох суперкомп'ютерів компанії для навчання YandexGPT. Спалахнула пожежа, а зона доступності Yandex Cloud ru-central1-b знеструмилась і зупинила роботу. Того ж ранку Андрій Коваленко написав, що удар завдали Сили оборони, додавши: «в цю гру можна грати удвох».
- Ніч проти 9 жовтня, Калуга: Яндекс повідомив, що кілька модулів дата-центру «повністю виведено з ладу».
- 11 жовтня, Владимир: дата-центр Яндекса зупинився повністю, впала ще одна хмарна зона — ru-central1-a. Припинили роботу «Аліса», Yandex Go, пошта, платіжні сервіси та продукти сторонніх компаній, що розміщувалися у Yandex Cloud, — від Cian до РЖД. Таксі та доставка не працювали ще у шести країнах, включно з Казахстаном, Білоруссю та Вірменією. За оцінками моніторингу IODA, впродовж чотирьох днів атак 78% мережі Yandex Cloud були недоступні ззовні. Через знеструмлені підстанції без електрики лишилися близько 5 тисяч мешканців міста.
- Ніч проти 14 жовтня, Балаково (Саратовська область): під ударом опинився новий дата-центр Сбера вартістю 122,2 млрд рублів, призначений для державної платформи GosTech. Банк атаку визнав, запевнивши водночас, що всі системи функціонують штатно.
- Ніч проти 18 жовтня, Ленінградська область: під час наймасштабнішої атаки на Петербурзький регіон дрони уразили дата-центр VK у селищі Новосергіївка — чотири машинні зали і понад 20 тисяч серверів поблизу підстанції «Восточная» на 330 кВ, а також нафтовий термінал і склад Ozon. VK визнав атаку на свій ЦОД, заявивши, що сервіси функціонують «у звичайному режимі», проте масштабу завданих збитків не розкрив.
- Ніч проти 21 жовтня, тимчасово окупований Луганськ: за інформацією телеграм-каналу Exilenova+, під ударом опинилася будівля окупаційного оператора «Лугаком» разом із центром телеком-послуг та ІТ-підтримки. Офіційного підтвердження цього факту досі немає.
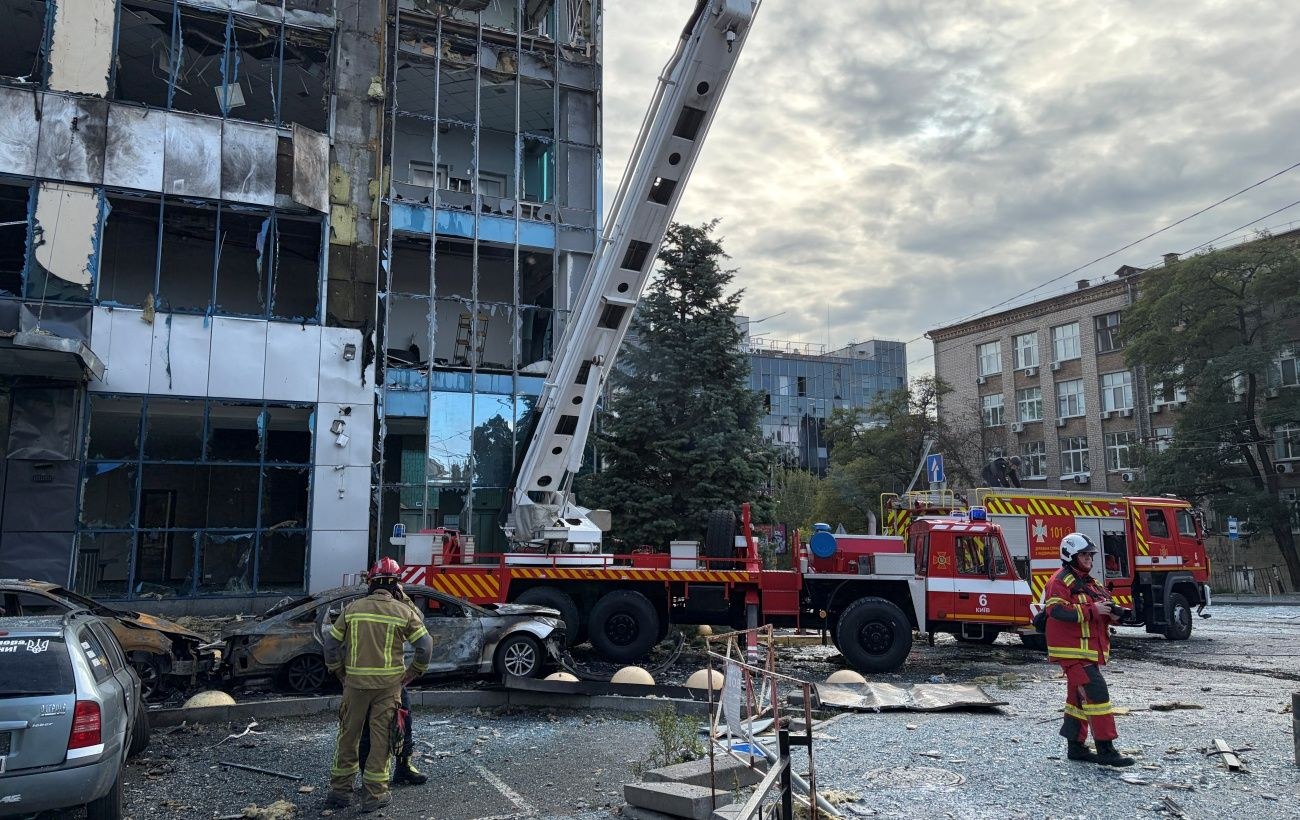
Тим часом росіяни продовжують наносити удари по Києву. 19 жовтня балістична ракета знищила дата-центр «Датагруп» — компанія вважає об'єкт невідновлюваним і обслуговує клієнтів із резервних майданчиків. 21 жовтня російська атака пошкодила дата-центр GigaCenter, і компанія попередила клієнтів про можливі перебої в роботі.
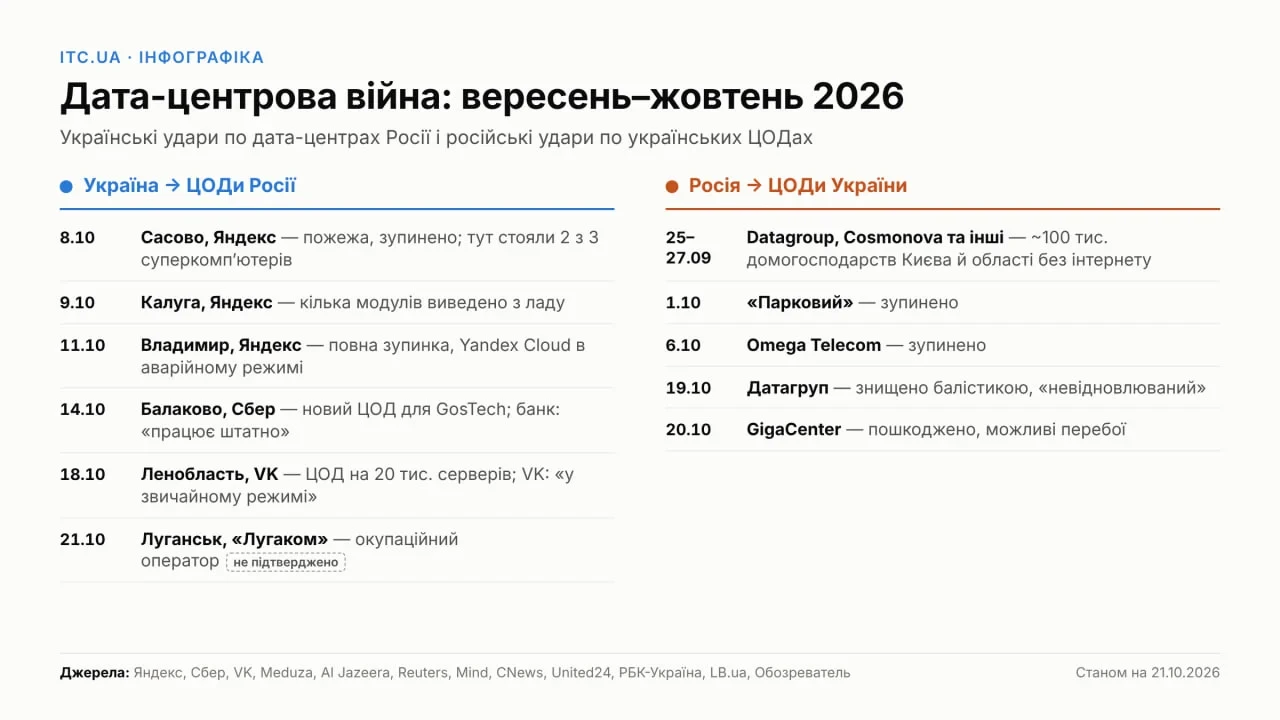
Україна втратила більше майданчиків: щонайменше п'ять київських ЦОДів, серед яких «Парковий», Cosmonova і «Датагруп», визнано невідновлюваними. Росія ж втратила більше зв'язності — три влучання в Яндекс обвалили хмару, від якої залежали держсистеми, банки й сервіси у шести країнах. Українські сервіси наразі працюють із резервних майданчиків, зокрема в ЄС.
Чого позбулася Росія
Наслідки ударів для Яндекса досі не подолані. Після третього влучання Yandex Cloud перейшов в аварійний режим, обмеживши створення нових ресурсів, і радив клієнтам переносити навантаження до Selectel, K2Cloud та VK Cloud. За даними джерел «Коммерсанта», заміна обладнання триватиме до пів року, а співрозмовник The Bell у самому Яндексі зазначив, що частину потужностей узагалі не вдасться відновити.
Яндекс офіційно визнав атаки дронів форс-мажорними обставинами в угоді з користувачами. 16 жовтня російські медіа з посиланням на анонімні джерела повідомили, що страховий поліс дата-центрів від терактів закінчився буквально перед першим ударом. Яндекс цю інформацію заперечує, однак умов страхування не розкриває.
Удари оголили головну вразливість російської цифрової інфраструктури — її надмірну концентрацію. Ще навесні 2025 року в Москві практично не залишилося вільних потужностей ЦОД для великих клієнтів, а підключення нових майданчиків до енергомережі є складним і коштовним процесом.
Міністр цифрового розвитку РФ Максут Шадаєв 12 жовтня назвав атаки «безпрецедентними» і повідомив, що Мінцифри разом із Міноборони займуться захистом дата-центрів. Навіть російські Z-блогери визнали: політика «цифрового суверенітету» зробила ЦОДи вразливішими, оскільки вся інфраструктура тепер сконцентрована всередині країни.
У відповідь кремль посилює контроль: ще наприкінці серпня указ надав державі право брати під контроль дата-центри, що погано захищені від дронів.
Чи справді замовкли боти
Після ударів соцмережами поширилася теза, що російські ботоферми «замовкли». Володимир Зеленський 12 жовтня заявив, що в соцмережах «стало трохи легше дихати». Прем'єр-міністр Ізраїлю Біньямін Нетаньягу 18 жовтня стверджував, що після ударів по Яндексу зникло 60% російської онлайн-активності проти Ізраїлю, однак конкретних даних не навів. Ізраїльська компанія CHEQ, що відстежує ботів на мільйонах сайтів, жодних змін у власних даних не зафіксувала.
Віральний графік Cloudflare, який демонстрував падіння до 0,4%, насправді відображав трафік пошукового робота Яндекса, а не активність ботів у соцмережах. Аналітична компанія Graphika не виявила помітного спаду активності у спільнотах AfD, MAGA та Reform UK, про які йшлося у вірусних публікаціях: кількість дописів у спільнотах AfD змінилася лише на 4%, а згадки MAGA після удару по Владимиру навіть зросли на 25%. Падіння на рівні 5–15% Graphika зафіксувала виключно в російськомовних телеграм-каналах.
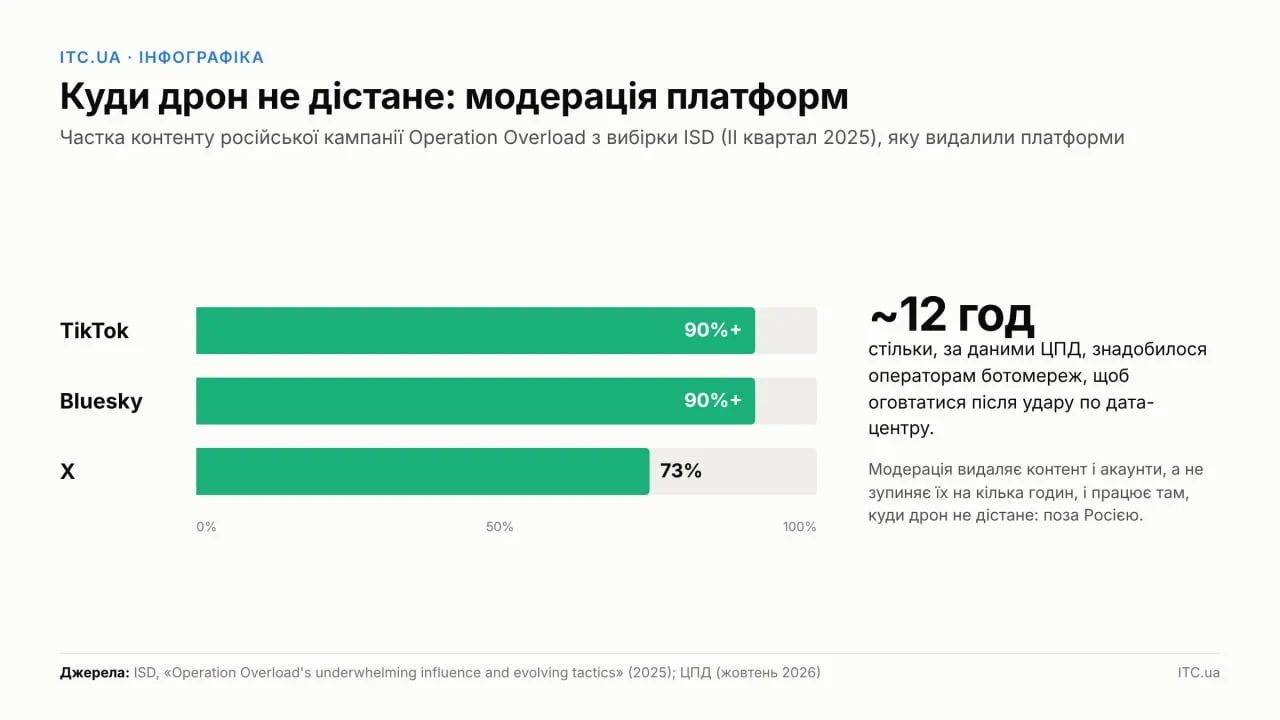
Найдетальніші дані наразі оприлюднив Центр протидії дезінформації. Аналітики ЦПД за допомогою платформи Osavul проаналізували 22 664 повідомлення від 5 201 акаунта з ознаками неавтентичної поведінки за 26 темами в українському інфопросторі у Facebook та Telegram за період 6–12 жовтня. Після удару по Сасово 8 жовтня кількість повідомлень впала на 83,6% — з 4 032 до 660, причому в Telegram спад становив приблизно 90%, а у Facebook — 79,5%. Проте вже 10 жовтня активність повернулася до рівня, вищого за передударний. Після удару по Владимиру падіння склало 42,6%, а частковий удар по Калузі помітного ефекту не дав. За даними ЦПД, оператори ботомереж вручну перемаршрутизували трафік і відновили роботу приблизно за 12 годин. Сам центр підкреслює: йдеться про збіг у часі, а не доведений причинно-наслідковий зв'язок, і загального суттєвого падіння активності всіх російських ботомереж не зафіксовано.
Андрій Коваленко пояснює, що падіння активності дійсно сталося, але торкнулося конкретного сегмента. За його словами, воно стосувалося акаунтів, залежних від російських мовних моделей Яндекса, зокрема тих, що працювали на аудиторії Німеччини, Нідерландів і Франції. Там «активність припинилася на певний час», найпомітніше — у мережі X. Точних відсотків він не наводить.
У відсотках важко виміряти, чесно кажучи: потрібно досліджувати історію конкретних акаунтів
Андрій Коваленко
Чому ботоферму неможливо просто знищити бомбардуванням
Інфраструктура наймасштабнішої російської кампанії Doppelganger розташовувалася на європейських і азійських хостингах, зокрема в Hetzner у Фінляндії, та ховалася за Cloudflare. Ізраїльська CHEQ пояснює, що складні операції впливу зазвичай функціонують через домашні IP-адреси та проксі в інших країнах, а не через сервери великої російської компанії, які легко заблокувати.
Повністю знищити ботоферми неможливо. Частина знаходиться в хмарах, частина використовує іноземні проксі, іноземні хмари в тому числі
Андрій Коваленко
За словами Коваленка, сучасна ботоферма вже не схожа на «фабрики тролів» минулого десятиліття, де основну роботу виконували люди, а програмне забезпечення додавалося поступово. Тепер усе автоматизовано: «все через код, під'єднання мовних моделей відбувається через код». Саме тому удари по Яндексу виявилися ефективними.
Збої в YandexGPT та інших мовних моделях компанії призвели до того, що ботоферми, орієнтовані на європейські регіони і залежні від цих моделей, «банально не могли завершити задачу».
Але це знову ж таки тимчасове явище
Андрій Коваленко
Решта ланцюга виявилася ще різноманітнішою. Існують ферми на SIM-картах, конкретні телефони, фізично розташовані в різних країнах, а також окремий процес створення фейкових особистостей — «аватарів». За словами Коваленка, цю частину досі здебільшого адмініструють люди.
Частина такого ланцюга діє навіть на території України: у квітні 2026 року СБУ в Житомирі викрила ферму з майже 2 тисячами SIM-карт, яка щомісяця продавала понад 3 тисячі Telegram-акаунтів російським спецслужбам. Водночас для генерації контенту особливих обчислювальних потужностей не потрібно: для мережі Storm-1516 ГРУ профінансувало один сервер, що стояв у звичайній квартирі.
Головна проблема військового підходу — розпорошеність цієї інфраструктури. Після ударів сервери можуть перенести під землю, «і яким чином ти їх б'єш?». На думку Коваленка, будь-які дії воєнного характеру дають лише тимчасовий ефект. Як приклад він наводить Іран: після ударів по певних об'єктах там теж тимчасово припинилося адміністрування частини акаунтів у X, проте згодом його відновили.
Цей випадок добре задокументований: 13 червня 2025 року, коли Іран залишився без інтернету під час ізраїльських ударів, сотні фейкових акаунтів, що просували ідею незалежності Шотландії, одночасно замовкли. Через 16 днів вони повернулися з тими самими профілями, але вже з проіранськими меседжами.
Справжнє вразливе місце — це ШІ-детектори соцмереж
Набагато вразливішою точкою ботоферм Коваленко вважає не залізо, а сторону платформ. За його словами, вузьке місце — «автономні ШІ-моделі, які виявляють ботів і є складовою безпеки тих чи інших соцмереж». Як приклад він наводить TikTok, де штучні акаунти блокуються автоматично за певними ознаками.
І ми в цьому свого часу допомогли TikTok — по ключових словах, які застосовують росіяни у виробництві цього контенту, щоб одразу бачити штучність. Ось це їхнє вузьке місце
Андрій Коваленко
Дані незалежних дослідників підтверджують цю думку. Аналітики ISD відстежили, як платформи реагували на російську кампанію Operation Overload: TikTok і Bluesky видалили понад 90% її контенту з вибірки, X — 73%. Тобто модерація завдає удару саме тій частині ланцюга, куди дрон дістати не може.
Звідси випливає головна рекомендація Коваленка: ключовим напрямом має бути робота з безпекою платформ та моделями протидії. Створення систем, які автоматично виявляють і блокують ботів, він називає «дуже чудовою інвестицією в майбутнє».
ШІ — законна ціль, але енергетика важливіша
Попри все, Коваленко не вважає завдані удари марними. На запитання, чи є російський штучний інтелект військовою ціллю, він відповідає однозначно: «Безперечно».
Він пояснює: цивільне суспільство користується загальнодоступними нейромережами, тоді як військові розробки ШІ не публікуються, і над ними працюють Китай, США, Європа та Росія. Остання суттєво відстає в цій сфері, «банально тому, що в росії немає необхідних чипів у тих кількостях». Втім, вона продовжує розвивати військовий ШІ як для інформаційної війни, так і для керування бойовими діями.
Тому, звісно, знищення потужностей — це плюс. Але весь штучний інтелект вибудовується на енергетичних спроможностях. Енергетика — це ціль, яка вплине на роботу штучного інтелекту. Тому що штучний інтелект харчується насамперед енергією. Енергетика — основа його існування
Андрій Коваленко
Що далі
Жовтневі удари продемонстрували вразливість централізованої цифрової інфраструктури Росії. Кілька дата-центрів у регіонах навколо Москви утримують на собі хмарні сервіси, платежі, держсервіси й мовні моделі, тому влучання в один об'єкт відчувають мільйони користувачів у кількох країнах одразу.
Втім, ботоферми влаштовані інакше, пояснює Коваленко. Вони розпорошені між хмарами, проксі, SIM-картами й людьми, тож дрони здатні вивести їх з ладу лише на години чи дні. Удари по ЦОДах завдають Росії цілком реальної шкоди: вони б'ють по економіці, ШІ-обчисленнях і державних сервісах, які неможливо швидко відновити через санкції та брак енергії. А от довгострокова боротьба з ботами, найімовірніше, відбуватиметься не в небі над Владимиром, а в алгоритмах модерації соцмереж.