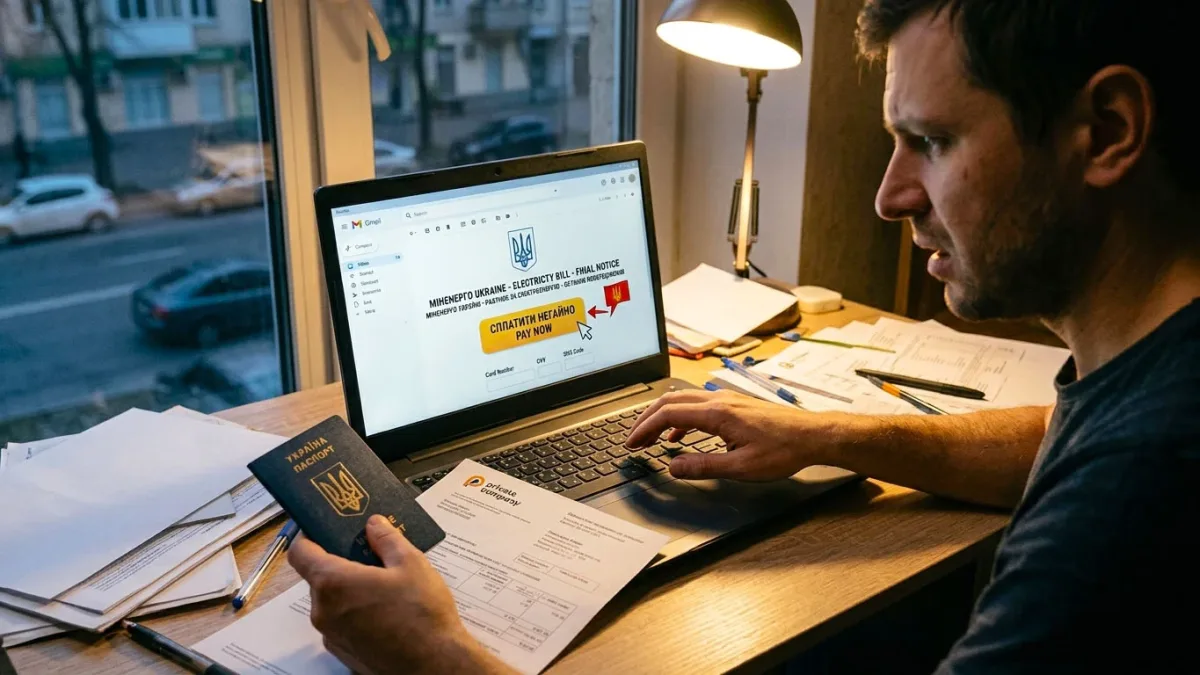
В Україні активізувалися зловмисники, які розсилають фальшиві повідомлення про заборгованість за електроенергію. Вони видають ці листи за офіційну кореспонденцію Міністерства енергетики України, копіюючи логотипи та стиль оформлення справжніх документів, а мета — заманити жертву на фейковий сайт. Кіберполіція розповіла, за якими ознаками можна виявити шахрайську схему.
У таких листах фігурує нібито заборгованість, пропозиція оплатити рахунок або вимога зробити платіж негайно. Оформлення часто виглядає дуже переконливо, бо злочинці намагаються максимально точно відтворити фірмовий стиль державних органів.
У чому суть обману
Кінцева ціль шахраїв — спонукати людину клікнути на посилання в повідомленні. Далі можливі два сценарії: перехід на фішинговий ресурс, де просять залишити особисті чи банківські реквізити, або пропозиція завантажити файл, замаскований під квитанцію чи офіційний документ, який насправді містить шкідливий код.
У разі передачі конфіденційних даних зловмисники здатні дістатися банківських рахунків жертви та інших її облікових записів. А відкриття зараженого файлу може призвести до інфікування гаджета шкідливим програмним забезпеченням.
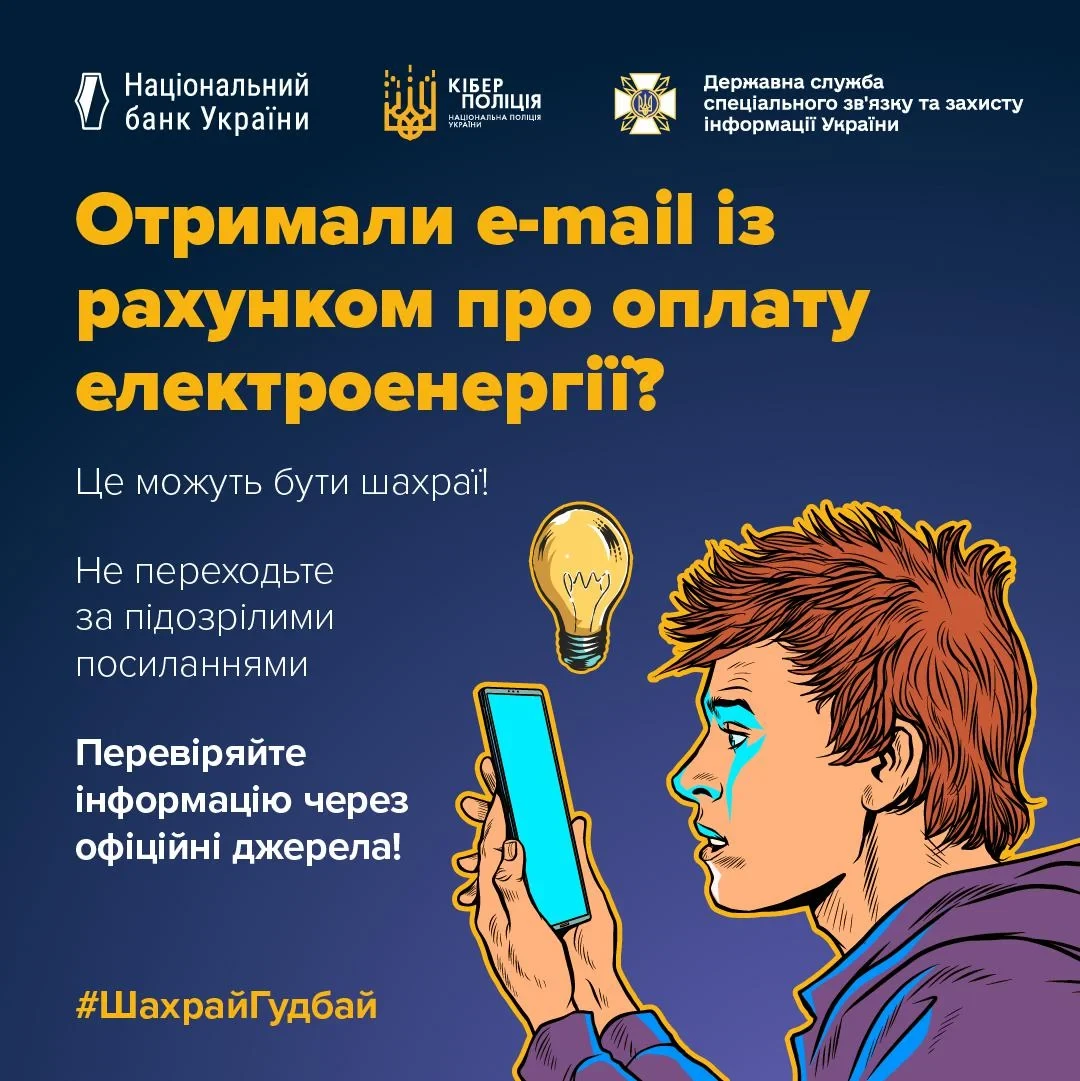
Варто пам'ятати: Міністерство енергетики України не виставляє мешканцям рахунки за електрику і не приймає комунальні платежі напряму. Цим займаються постачальники електроенергії, з якими у споживача укладено договір.
Тож будь-яке повідомлення, надіслане нібито від Міненерго з вимогою погасити борг за електроенергію, має відразу насторожити.
- містить посилання для «термінової» оплати
- повідомляє про заборгованість, про яку вам нічого не відомо
- вимагає негайно перевести кошти
- просить вказати номер банківської картки, пароль чи код із SMS
- пропонує завантажити або відкрити невідомий файл
- надійшло з підозрілої електронної адреси
- містить помарки, дивні формулювання або навмисно створює відчуття цейтноту
Наявність логотипа держустанови сама по собі нічого не гарантує — шахраї здатні скопіювати і його, і загальний вигляд листа.
Що робити в різних випадках
Якщо ви просто отримали підозрілий лист, не відкривайте посилання і не завантажуйте файли з нього. Краще перевірити стан рахунку через офіційний сайт або мобільний застосунок вашого постачальника електроенергії.
Якщо ви вже вказали банківські реквізити, потрібно негайно зв'язатися з банком і заблокувати платіжні інструменти.
Якщо кошти вже втрачено, слід звернутися до банку та подати заяву до Кіберполіції. Варто зберегти лист, саме повідомлення, посилання, номер телефону відправника та інші матеріали — вони можуть знадобитися під час розслідування.
Головне правило безпеки: не вводьте особисті чи банківські дані на сайтах за посиланнями з електронної пошти або месенджерів. Для перевірки рахунку надійніше самостійно відкрити офіційний ресурс свого постачальника.
«Листи щастя» від «податкової»: шахраї масово розсилають фішингові повідомлення


